3. 首次登录
3.1 登录
浏览器打开:
http://服务器IP:49463端口取自 config/app.json 的 admin.http.addr,默认 49463。改了端口记得同步防火墙规则。
默认账号:admin / admin123
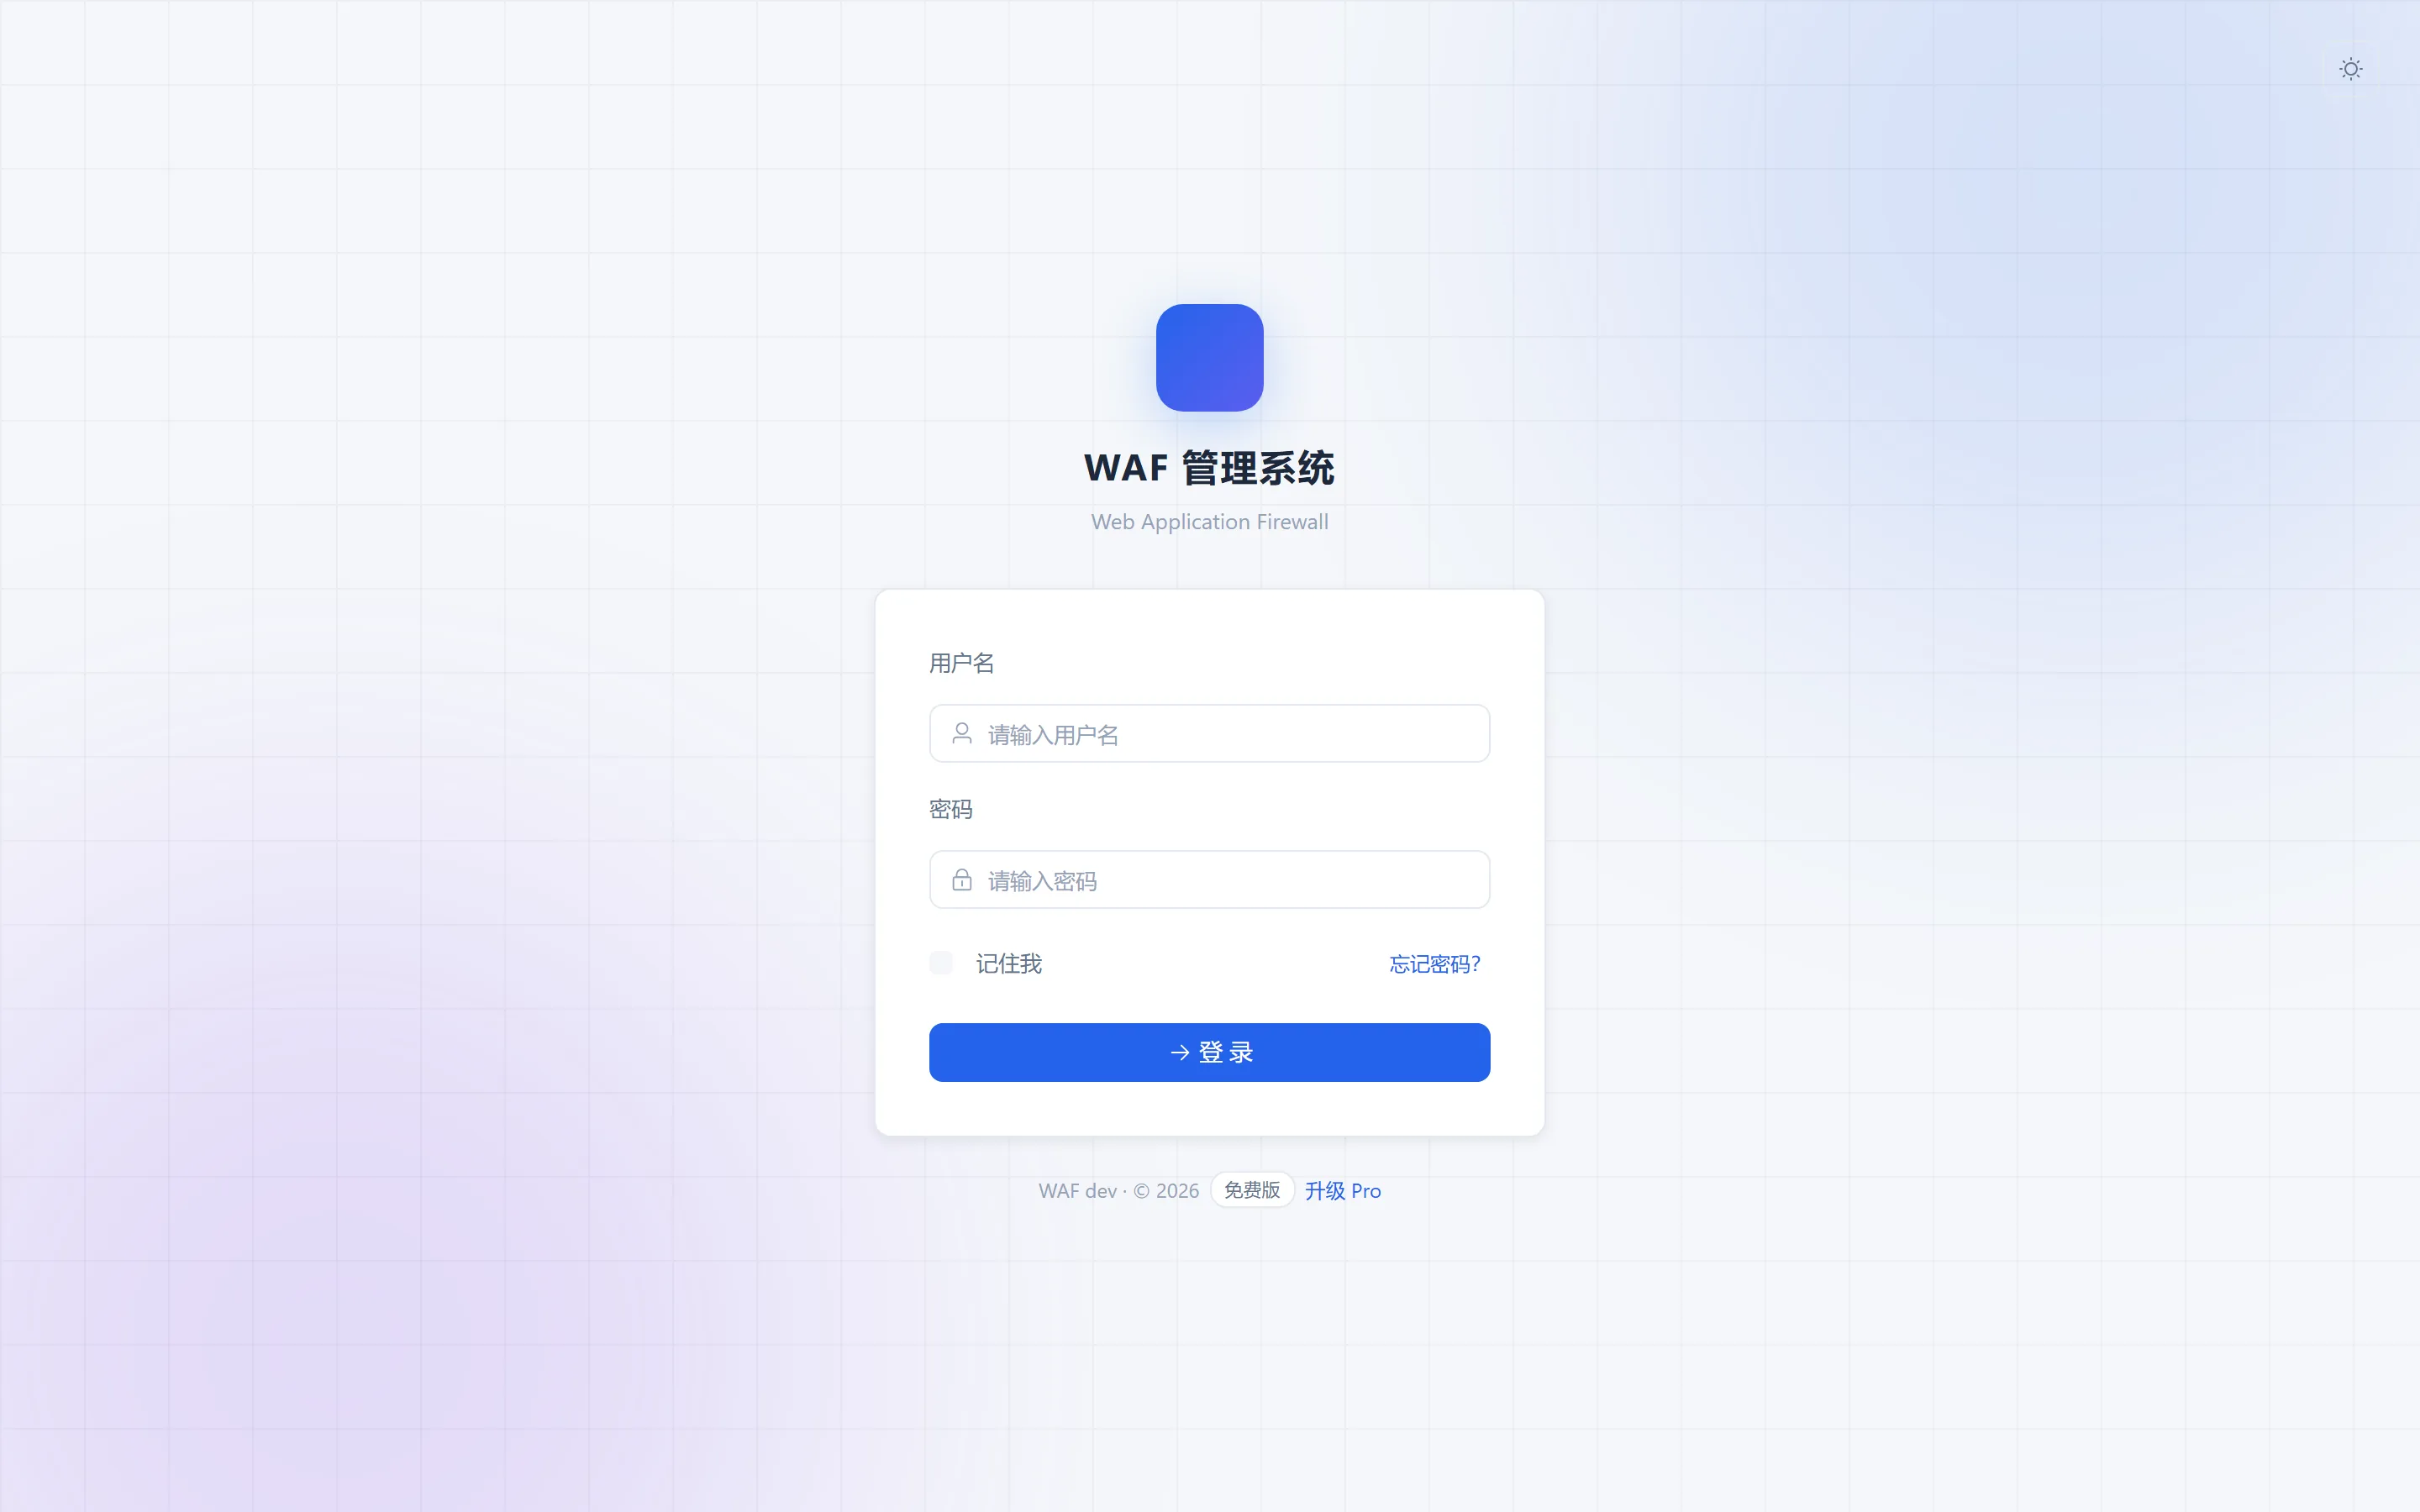
这是所有新装实例的公共初始密码。装完不立刻改,等于把后台敞开在公网上。
3.2 登录后先做三件事
顺序不要颠倒,尤其第一件。
第一件:改密码
系统配置 → 系统设置 → 修改密码。需要填旧密码、新密码、确认新密码,新密码至少 6 位。
只要填了新密码区域任一栏,三栏就都变成必填,不会出现「只填一半」的状态。
第二件:确认系统设置里的关键项
同一页面往下,有几项会直接影响防护行为,建议对着看一眼:
| 配置 | 作用 | 默认 |
|---|---|---|
global_enabled | 全局防护总开关 | 开 |
challenge_max_sessions | 单 IP 最大验证会话数 | 按默认 |
zsec_pass_score | 0 秒档 JS 挑战的评分阈值 | 60 |
log_retention_days 等 | 各类日志保留天数 | 按默认 |
第三件:加第一个站点
这一步之前,WAF 还没有接管任何流量,等于空跑。
3.3 界面导览
左侧菜单分四组,免费版和 Pro 版的差别只在少数几项:
仪表盘
站点管理
等候室
防护规则
  ├─ 白名单
  ├─ 爬虫IP库
  ├─ 自定义规则
  ├─ 人机验证
  ├─ CC防护
  └─ IP组
系统配置
  ├─ 安全凭证
  ├─ 拦截页面模板
  ├─ 授权管理      ← 仅 Pro
  └─ 系统设置
日志审计
  ├─ 日志分析
  ├─ 指标分析      ← 仅 Pro
  ├─ 防线运营      ← 仅 Pro
  ├─ 攻击日志
  ├─ 审计日志
└─ 引擎错误日志免费版看不到的三项(授权管理 / 指标分析 / 防线运营)不是被隐藏了,而是免费版二进制里就没有这些页面。菜单由后端 /api/system/info 返回的 edition 决定是否渲染。
本文档所有截图和步骤都以免费版为准。看到 [Pro] 标记的内容说明该功能需要 Pro 版。
3.4 免费版的额度边界
免费版不是「功能阉割版」,是「小站够用版」。具体上限(来自 pkg/edition):
| 项 | 免费版 |
|---|---|
| 站点数 | 5 |
| 每站点源站数 | 1(不支持加权多源) |
| 自定义规则 | 10 条 |
| 白名单 | 10 条 |
| IP 组 | 10 个 |
| 云规则库 | 10 条 |
| 人机验证形态 | 静默 + 滑块(无拼图、无点选) |
| 原始日志留存 | 不存 |
| 报表数据保留 | 1 天 |
| 站点级页面模板定制 | 不支持 |
超出配额时,后台会明确提示「已达上限,升级 Pro 解锁」,不会静默失败。
3.5 忘记密码怎么办
登录页的「忘记密码」目前不会触发任何流程,只能从服务器端重置。
密码字段存的是 MD5 32 位小写哈希,所以可以直接改库:
UPDATE waf_admin SET password = MD5('你的新密码') WHERE username = 'admin';执行后立刻用新密码登录,并在后台再改一次密码。
改库前建议先确认账号没被禁用:
SELECT id, username, status FROM waf_admin;,status=0是禁用状态。
3.6 安全提醒
后台端口 49463 一旦暴露在公网,就只剩一层密码保护。建议在安全组或防火墙里限制来源 IP:
# 只允许办公网访问后台
iptables -A INPUT -p tcp --dport 49463 -s 203.0.113.0/24 -j ACCEPT
iptables -A INPUT -p tcp --dport 49463 -j DROP
如果必须公网访问,至少做到:改掉默认账号密码、开启 HTTPS 反代、定期看「审计日志」里的异常登录。
下一步:4. 接入第一个站点

